Domain softwarecraftsmanship.de kaufen?
Wir ziehen mit dem Projekt
softwarecraftsmanship.de um.
Sind Sie am Kauf der Domain
softwarecraftsmanship.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain softwarecraftsmanship.de kaufen?
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **

Ähnliche Suchbegriffe für Sicherheitstests
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
Agilität neu denken, Fachbücher von Klaus LeopoldIllustrierter Leitfaden für echte Business-Agilität! Erfrischend ehrlich und inspirierend Praxisnah und innovativ Erfolgreich mit dem Flight-Levels-Konzept Alle agilen Register sind gezogen und trotzdem kommen neue Produkte nicht schneller auf den Markt? Die Konkurrenz überholt links und rechts, während die eigenen Innovationsprozesse ins Stocken geraten? Wenn Ihnen diese Situation bekannt vorkommt, dann lesen Sie die Geschichte eines Unternehmens, das die agile Transformation mustergültig vorbereitet hat. 600 Mitarbeiterinnen und Mitarbeitern wurde ein agiles Mindset antrainiert, crossfunktionale Teams und die schönsten Boards installiert, Abhängigkeiten konsequent eliminiert und Standup-Meetings streng getimeboxt. Mit dem Ergebnis: Die Time-to-Market der Produkte wurde schlechter - von Business-Agilität keine Spur. Klaus Leopold zeigt in Wort und Illustration, was bei vielen agilen Transformationen falsch läuft und warum die ersehnten Verbesserungen ausbleiben. Sie erfahren aber auch, wie man aus der Sackgasse wieder herauskommt und was Sie mithilfe des Flight-Levels-Denkmodells tun können, um erst gar nicht in die Sackgasse einzubiegen und das Ziel »mehr Business-Agilität« doch noch zu erreichen. In der 2. Auflage finden Sie eine erweiterte und aktualisierte Erklärung des Flight-Levels-Denkmodells. Mit diesem Modell zeigt Klaus Leopold Unternehmen weltweit, wie sie die Fallen der lokalen Optimierung und Skalierungsblaupausen umgehen können und wo sich stattdessen die Hebel für echte, individuelle Business-Agilität verbergen. So viel vorab: Starten Sie nicht mit der Agilisierung von Teams - das spart Nerven und sehr viel Geld!.26,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Textile Testing, Fachbücher von Dieter VeitDas Fachbuch "Textile Testing" bietet eine umfassende Darstellung und Erklärung aller relevanten Methoden zur Prüfung von Fasern, Garnen, Textilien und textilen Endprodukten in den Bereichen Bekleidung, Teppiche und technische Textilien. Es enthält zahlreiche Fotos und schematische Zeichnungen sowie Informationen zu den relevanten Herstellern von Prüfgeräten, die jedes Kapitel ergänzen. Darüber hinaus werden die Grundlagen der statistischen Prüfungsplanung und -auswertung behandelt, unterstützt durch zahlreiche praktische Beispiele. Die Themen "Standards" und "Klima" werden ebenfalls behandelt, ebenso wie die Grundlagen des Qualitätsmanagements und der entsprechenden QM-Systeme. Abschliessend werden Veränderungen in der Geschäftswelt im Kontext von Industrie 4.0 hervorgehoben, einschliesslich der Digitalisierung von Prüflaboren, neuer Berufsprofile und Geschäftsmodelle. Auch die Implementierung von Maschinen und Prüfsystemen sowie moderne Software und Laborinformationssysteme, beispielsweise auf Basis von KI, werden behandelt.231,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Penetration Testing, Fachbücher von Georgia WeidmanIn "Penetration Testing" bietet die Sicherheitsforscherin und Trainerin Georgia Weidman einen Überblick über wichtige Fähigkeiten, die jeder angehende Pentester benötigt. Dieses einsteigerfreundliche Buch beginnt mit einigen Grundlagen der Programmierung und hilft Ihnen, sich in Kali Linux zurechtzufinden, einem Betriebssystem, das mit nützlichen Tools zur Computersicherheit wie Wireshark und Metasploit vorinstalliert ist. Sie lernen, wie man Informationen über ein Ziel sammelt, Social Engineering anwendet, Netzwerkverkehr erfasst, Schwachstellen analysiert, Exploits entwickelt und mehr. Praktische Beispiele behandeln sogar fortgeschrittene Themen wie die Sicherheit von mobilen Geräten und das Umgehen von Antivirensoftware.58,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **
-
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
-
Wie können Unternehmen sicherstellen, dass ihre Sicherheitstests effektiv und zuverlässig sind?
Unternehmen sollten sicherstellen, dass ihre Sicherheitstests regelmäßig durchgeführt werden, um Schwachstellen frühzeitig zu identifizieren. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden reagieren und ihre Tests entsprechend anpassen. Eine enge Zusammenarbeit zwischen den Sicherheitsteams und den Entwicklern ist entscheidend, um effektive Sicherheitstests zu gewährleisten. **
-
Welche verschiedenen Methoden werden zur Durchführung eines Sicherheitstests in der Informationstechnologie angewandt?
Zu den verschiedenen Methoden zur Durchführung eines Sicherheitstests in der Informationstechnologie gehören Penetrationstests, Schwachstellenanalysen und Sicherheitsaudits. Penetrationstests simulieren Angriffe von außen, Schwachstellenanalysen identifizieren potenzielle Schwachstellen im System und Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards. Jede Methode hat ihre eigenen Vorteile und wird je nach Bedarf und Ziel des Sicherheitstests eingesetzt. **
Wie kann man Sicherheitstests durchführen, um die Effektivität von Schutzmaßnahmen zu gewährleisten?
Sicherheitstests können durch Penetrationstests, Vulnerability Scans und Security Audits durchgeführt werden. Diese Tests helfen dabei, Schwachstellen und Sicherheitslücken in den Schutzmaßnahmen zu identifizieren. Durch regelmäßige Tests können Unternehmen sicherstellen, dass ihre Sicherheitsmaßnahmen effektiv sind und potenzielle Risiken minimiert werden. **
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
Basiswissen Sicherheitstests, Fachbücher von Martin A. SchneiderErstes deutsches Buch zum ISTQB Certified Tester - Advanced Level Specialist - Security Tester. Der Lehrstoff wurde um zusätzliche Informationen und Beispiele aus der Praxis erweitert. Es ist als Lehrbuch, Begleitliteratur zu entsprechenden Schulungen und zum Selbststudium geeignet. Die Autoren geben einen fundierten Einstieg und praxisorientierten Überblick über die technischen, organisatorischen und prozessoralen Aspekte des Sicherheitstestens und vermitteln damit das notwendige Praxiswissen, um für moderne IT-Anwendungen die erforderliche Sicherheit zu gewährleisten, die für eine wirtschaftlich sinnvolle und regulationskonforme Inbetriebnahme von Softwaresystemen notwendig ist. Behandelt werden im Einzelnen: Grundlagen des Testens der Sicherheit, Zwecke, Ziele und Strategien von Sicherheitstests, Sicherheitstestprozesse sowie Sicherheitstests während des gesamten Softwarelebenszyklus.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
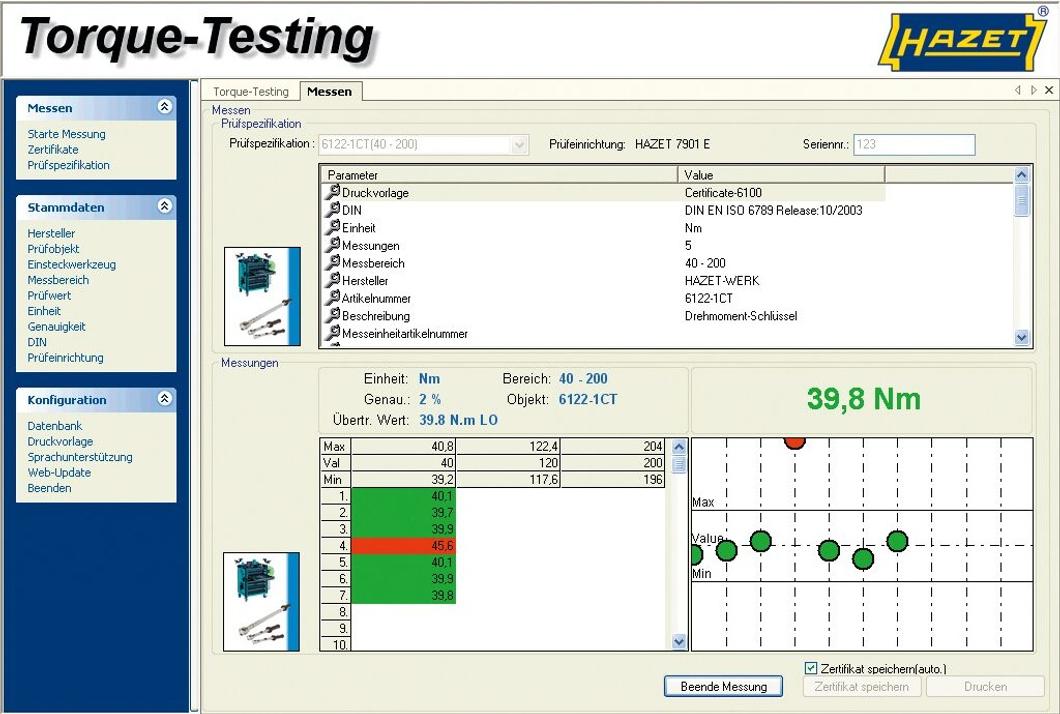
Hazet Prüfsoftware Torque-TestingAnwendung: - Für elektronische Drehmoment-Prüfgeräte 7901E . 7902E . 7903E - Inklusive Datenbank (Updatefähig) aller aktuellen HAZET Drehmomentschlüssel (deren Prüfwerte im Bereich von 1?-?1000 Nm liegen) und Einsteckwerkzeuge - Erweiterungsmöglichkeit der Datenbank zur Eingabe anderer Hersteller, weiterer auslösender Drehmomentschlüssel (Click-Type), Einsteckwerkzeuge, Messbereiche, Prüfwerte, Einheiten, Genauigkeiten und Normen - Mit Sprachunterstützung. Neben den eingestellten Sprachen Deutsch und Englisch ermöglicht die Sprachunterstützung des Programms dem Anwender die Bedieneroberfläche, Tabellen und Feldbenennungen in jeder gewünschten Landessprache zu gestalten - Internet-Update Funktion - Inklusive umfangreicher Dokumentation Systemvoraussetzung Betriebssystem: Windows 7 / Windows 8 / Windows 10 (64 Bit) Speicherbedarf: mindestens 50 MB freier Festplattenspeicher Arbeitsspeicher: mindestens 256 MB Anschlüsse: 1. USB-Port für Software 2. Anschlüsse für Prüfgeräte COM-Port (Ansc1068,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Agilität neu denken, Fachbücher von Klaus LeopoldIllustrierter Leitfaden für echte Business-Agilität! Erfrischend ehrlich und inspirierend Praxisnah und innovativ Erfolgreich mit dem Flight-Levels-Konzept Alle agilen Register sind gezogen und trotzdem kommen neue Produkte nicht schneller auf den Markt? Die Konkurrenz überholt links und rechts, während die eigenen Innovationsprozesse ins Stocken geraten? Wenn Ihnen diese Situation bekannt vorkommt, dann lesen Sie die Geschichte eines Unternehmens, das die agile Transformation mustergültig vorbereitet hat. 600 Mitarbeiterinnen und Mitarbeitern wurde ein agiles Mindset antrainiert, crossfunktionale Teams und die schönsten Boards installiert, Abhängigkeiten konsequent eliminiert und Standup-Meetings streng getimeboxt. Mit dem Ergebnis: Die Time-to-Market der Produkte wurde schlechter - von Business-Agilität keine Spur. Klaus Leopold zeigt in Wort und Illustration, was bei vielen agilen Transformationen falsch läuft und warum die ersehnten Verbesserungen ausbleiben. Sie erfahren aber auch, wie man aus der Sackgasse wieder herauskommt und was Sie mithilfe des Flight-Levels-Denkmodells tun können, um erst gar nicht in die Sackgasse einzubiegen und das Ziel »mehr Business-Agilität« doch noch zu erreichen. In der 2. Auflage finden Sie eine erweiterte und aktualisierte Erklärung des Flight-Levels-Denkmodells. Mit diesem Modell zeigt Klaus Leopold Unternehmen weltweit, wie sie die Fallen der lokalen Optimierung und Skalierungsblaupausen umgehen können und wo sich stattdessen die Hebel für echte, individuelle Business-Agilität verbergen. So viel vorab: Starten Sie nicht mit der Agilisierung von Teams - das spart Nerven und sehr viel Geld!.26,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **
-
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
Ähnliche Suchbegriffe für Sicherheitstests
-
Textile Testing, Fachbücher von Dieter VeitDas Fachbuch "Textile Testing" bietet eine umfassende Darstellung und Erklärung aller relevanten Methoden zur Prüfung von Fasern, Garnen, Textilien und textilen Endprodukten in den Bereichen Bekleidung, Teppiche und technische Textilien. Es enthält zahlreiche Fotos und schematische Zeichnungen sowie Informationen zu den relevanten Herstellern von Prüfgeräten, die jedes Kapitel ergänzen. Darüber hinaus werden die Grundlagen der statistischen Prüfungsplanung und -auswertung behandelt, unterstützt durch zahlreiche praktische Beispiele. Die Themen "Standards" und "Klima" werden ebenfalls behandelt, ebenso wie die Grundlagen des Qualitätsmanagements und der entsprechenden QM-Systeme. Abschliessend werden Veränderungen in der Geschäftswelt im Kontext von Industrie 4.0 hervorgehoben, einschliesslich der Digitalisierung von Prüflaboren, neuer Berufsprofile und Geschäftsmodelle. Auch die Implementierung von Maschinen und Prüfsystemen sowie moderne Software und Laborinformationssysteme, beispielsweise auf Basis von KI, werden behandelt.231,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Penetration Testing, Fachbücher von Georgia WeidmanIn "Penetration Testing" bietet die Sicherheitsforscherin und Trainerin Georgia Weidman einen Überblick über wichtige Fähigkeiten, die jeder angehende Pentester benötigt. Dieses einsteigerfreundliche Buch beginnt mit einigen Grundlagen der Programmierung und hilft Ihnen, sich in Kali Linux zurechtzufinden, einem Betriebssystem, das mit nützlichen Tools zur Computersicherheit wie Wireshark und Metasploit vorinstalliert ist. Sie lernen, wie man Informationen über ein Ziel sammelt, Social Engineering anwendet, Netzwerkverkehr erfasst, Schwachstellen analysiert, Exploits entwickelt und mehr. Praktische Beispiele behandeln sogar fortgeschrittene Themen wie die Sicherheit von mobilen Geräten und das Umgehen von Antivirensoftware.58,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Agilität braucht Stabilität, Fachbücher von Hans-Joachim GergsViele Unternehmen stehen vor einer tiefgreifenden Transformation, die in den nächsten Jahren ein hohes Mass an Innovations- und Veränderungsfähigkeit erfordern. Die zentrale Herausforderung lautet: Wie können wir in bisherigen Kernmärkten weiterhin wettbewerbsfähig bleiben und gleichzeitig die Innovationsfähigkeit steigern, ohne den inneren Zusammenhalt zu gefährden? Die Autoren erläutern, dass erfolgreiche Unternehmen zwischen Stabilität und Innovation balancieren und zu sogenannten ambidextren Organisationen werden müssen und zeigen in ihrem Buch, wie der Weg zum ambidextren Unternehmen aussehen kann. Dabei kommt der Führung eine wichtige neue Funktion zu, das kreative Spannungsverhältnis zwischen Innovation und Stabilität kontinuierlich auszubalancieren und aufrechtzuerhalten.44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
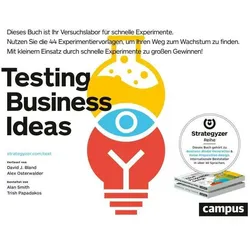
Testing Business Ideas, Fachbücher von Alexander OsterwalderDrum teste, wer sich ewig bindet! Wer eine Geschäftsidee hat, tut gut daran, sie am Kunden zu testen, bevor er sie skaliert. Seit "Business Model Generation" wissen das nicht nur Start-ups, sondern auch Corporates und Selbstständige. "Testing Business Ideas" ist die umfassendste Sammlung von Experimenten zur Erforschung von Kundenwünschen und User Experiences, die es je in Buchform gab! Und das Beste: Das Buch liefert Blaupausen für den optimalen Testverlauf bei verschiedenen Produktarten – Hardware, Software, Dienstleistung – und hält jede Menge Tipps bereit für die praktische Umsetzung. Denn nicht jedes Experiment eignet sich für jeden Zweck. Aber jedes Experiment kann von Teams sowie Einzelpersonen durchgeführt werden. "Testing Business Ideas" ist die perfekte Ergänzung zu Business Model Generation und Value Proposition Design.34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen sicherstellen, dass ihre Sicherheitstests effektiv und zuverlässig sind?
Unternehmen sollten sicherstellen, dass ihre Sicherheitstests regelmäßig durchgeführt werden, um Schwachstellen frühzeitig zu identifizieren. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden reagieren und ihre Tests entsprechend anpassen. Eine enge Zusammenarbeit zwischen den Sicherheitsteams und den Entwicklern ist entscheidend, um effektive Sicherheitstests zu gewährleisten. **
-
Welche verschiedenen Methoden werden zur Durchführung eines Sicherheitstests in der Informationstechnologie angewandt?
Zu den verschiedenen Methoden zur Durchführung eines Sicherheitstests in der Informationstechnologie gehören Penetrationstests, Schwachstellenanalysen und Sicherheitsaudits. Penetrationstests simulieren Angriffe von außen, Schwachstellenanalysen identifizieren potenzielle Schwachstellen im System und Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards. Jede Methode hat ihre eigenen Vorteile und wird je nach Bedarf und Ziel des Sicherheitstests eingesetzt. **
-
Wie kann man Sicherheitstests durchführen, um die Effektivität von Schutzmaßnahmen zu gewährleisten?
Sicherheitstests können durch Penetrationstests, Vulnerability Scans und Security Audits durchgeführt werden. Diese Tests helfen dabei, Schwachstellen und Sicherheitslücken in den Schutzmaßnahmen zu identifizieren. Durch regelmäßige Tests können Unternehmen sicherstellen, dass ihre Sicherheitsmaßnahmen effektiv sind und potenzielle Risiken minimiert werden. **
-
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.